
¿Tu aspiradora inteligente podría convertirse en un hacker? La IA alerta sobre nuevos riesgos en el hogar
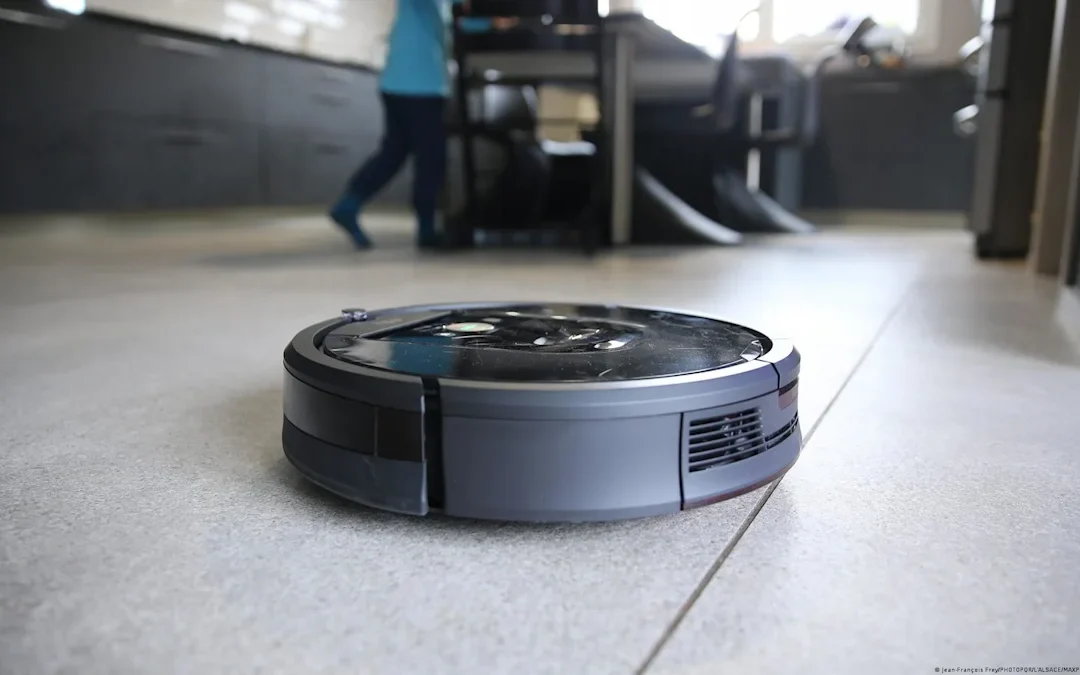
Los electrodomésticos inteligentes prometen hacer más sencilla la vida cotidiana: permiten encender luces desde el celular, programar la calefacción, controlar cámaras de seguridad y poner en marcha una aspiradora robotizada sin estar en casa. Sin embargo, la creciente conexión entre estos aparatos también abre nuevas posibilidades para los ciberdelincuentes, especialmente ante el desarrollo de sistemas de inteligencia artificial (IA) capaces de adaptarse a distintos entornos tecnológicos.
Una investigación publicada por la empresa de inteligencia artificial Anthropic advierte sobre un escenario que hasta hace poco parecía propio de la ciencia ficción: programas maliciosos que podrían utilizar capacidades de IA para propagarse de manera autónoma entre dispositivos conectados, desde televisores económicos hasta otros aparatos del hogar inteligente.
Estos sistemas, conocidos hipotéticamente como gusanos de IA, representarían una evolución de los virus informáticos tradicionales. En lugar de limitarse a copiarse mediante mecanismos previamente programados, podrían emplear capacidades de razonamiento y adaptación para desenvolverse en dispositivos con diferentes sistemas operativos, recursos limitados y mecanismos de protección.
El riesgo cobra relevancia a medida que aumenta el número de aparatos conectados a internet. En Alemania, cerca de la mitad de las viviendas utiliza aplicaciones de hogar inteligente, de acuerdo con estudios de mercado de Bitkom, la principal asociación del sector digital del país. La expansión de esta tecnología plantea un desafío: cada dispositivo conectado puede convertirse en una posible puerta de entrada si sus sistemas de seguridad son insuficientes.
No obstante, es importante distinguir entre lo que ya se demostró en condiciones experimentales y lo que todavía constituye un escenario potencial. La investigación de Anthropic mostró que un modelo de IA puede distribuirse entre dispositivos y replicarse en un entorno de prueba, pero eso no significa que las aspiradoras robotizadas o los televisores domésticos estén siendo infectados actualmente por este tipo de amenazas.

¿Qué es un gusano de inteligencia artificial y cómo funcionaría?
Los gusanos informáticos existen desde hace décadas. Son programas maliciosos capaces de reproducirse y propagarse de un sistema a otro, generalmente al aprovechar vulnerabilidades de seguridad, contraseñas débiles o conexiones que no cuentan con la protección adecuada.
Una vez que consiguen entrar en un dispositivo, pueden buscar otros equipos vulnerables y extender la infección sin que el usuario tenga que ejecutar manualmente el programa en cada uno. Dependiendo de su diseño, pueden robar información, interrumpir servicios, instalar otros componentes maliciosos o facilitar el control remoto de los equipos afectados.
La diferencia potencial de un gusano de IA estaría en su capacidad para adaptarse a circunstancias nuevas. Un programa convencional suele depender de instrucciones específicas para cada tarea, mientras que un sistema de inteligencia artificial puede utilizar sus capacidades para resolver determinados problemas y modificar su estrategia cuando encuentra obstáculos.
En un escenario malicioso, estas habilidades podrían utilizarse para identificar las características de un dispositivo, determinar cómo ejecutar determinadas operaciones y buscar formas de continuar la propagación en otros equipos. También podrían facilitar la adaptación a sistemas operativos distintos o a aparatos con poca memoria y capacidad de procesamiento.
Esto no significa que la IA pueda superar automáticamente cualquier barrera de seguridad. Su funcionamiento dependería de las herramientas disponibles, los permisos concedidos, las vulnerabilidades existentes y las restricciones técnicas de cada dispositivo. Sin embargo, la posibilidad de automatizar tareas que antes requerían intervención humana podría reducir el esfuerzo necesario para desarrollar ataques más complejos.
El experimento de Anthropic: 15 dispositivos Android TV y ocho equipos simulados
Para explorar las posibilidades de ejecutar inteligencia artificial en equipos económicos, los investigadores de Anthropic realizaron un experimento con 15 dispositivos Android TV. En lugar de asignar todos los cálculos a una sola máquina, distribuyeron distintas partes del procesamiento entre los aparatos.
El ejercicio permitió demostrar que ciertas aplicaciones de IA pueden funcionar mediante la cooperación de dispositivos relativamente accesibles, sin depender necesariamente de un gran centro de datos. Este resultado es relevante porque amplía el panorama de los equipos que podrían participar en redes de procesamiento distribuidas.
Posteriormente, los investigadores trabajaron con ocho dispositivos Android simulados en un entorno controlado. En ese escenario, el modelo de IA consiguió alojarse en uno de los equipos, autorreplicarse e infectar los demás.
De acuerdo con los resultados descritos, el sistema alcanzó los ocho dispositivos objetivo en cuatro de los cinco intentos realizados. En el intento restante, llegó a siete de los ocho.
La prueba mostró que un modelo de inteligencia artificial podía participar en un proceso de propagación entre dispositivos dentro de las condiciones establecidas por los investigadores. Si capacidades similares se combinaran con software malicioso diseñado para aprovechar vulnerabilidades reales, podrían facilitar ataques capaces de adaptarse a entornos tecnológicos diferentes.
Anthropic también plantea que un gusano de este tipo podría tardar entre uno y dos días en instalarse en un dispositivo nuevo. Esta estimación debe entenderse como parte del escenario descrito por sus desarrolladores y no como una velocidad universal de infección: el tiempo dependería de las características de los equipos, las protecciones implementadas y las condiciones del ataque.
Otro aspecto importante es que las pruebas se realizaron con dispositivos configurados deliberadamente para facilitar el acceso y con pocas medidas de protección. Por ello, los resultados no demuestran que un ataque equivalente pueda reproducirse con la misma facilidad contra todos los electrodomésticos comerciales.
¿Cómo podría propagarse el malware por una casa inteligente?
Una vivienda conectada puede reunir televisores, cámaras, bocinas, focos, cerraduras, termostatos, sistemas de climatización y aspiradoras robotizadas. Aunque estos dispositivos cumplen funciones distintas, algunos comparten la misma red doméstica, se comunican con servicios en internet o dependen de aplicaciones que permiten administrarlos a distancia.
Si un atacante consiguiera comprometer uno de los equipos y encontrara una vía para alcanzar otros dispositivos, podría intentar ampliar su acceso a través de esas conexiones. En el caso hipotético de un gusano de IA, la automatización de determinadas tareas podría facilitar la identificación de nuevos objetivos y la adaptación a las características de cada aparato.
Una aspiradora robotizada, por ejemplo, podría convertirse en un punto de entrada si tuviera una vulnerabilidad explotable o utilizara credenciales comprometidas. Sin embargo, infectar ese dispositivo no implicaría automáticamente controlar todos los aparatos de la vivienda: la propagación dependería de los permisos disponibles, la segmentación de la red y las medidas de seguridad de los demás equipos.
El problema podría agravarse si los dispositivos comprometidos formaran una red de bots, también conocida como botnet. Estas redes reúnen equipos infectados que pueden ser controlados a distancia para realizar actividades maliciosas, como enviar grandes cantidades de tráfico a un servicio, distribuir mensajes fraudulentos o facilitar otros ataques.
Si una red de este tipo se expandiera mediante mecanismos automatizados, los aparatos infectados podrían ayudar a buscar nuevas víctimas y mantener activa la propagación. Además, una infraestructura distribuida entre numerosos equipos sería potencialmente más difícil de desactivar que un ataque que dependiera de un único servidor central.
Aun así, la descentralización no vuelve imposible contener un ataque. Las actualizaciones de seguridad, la desconexión de equipos comprometidos, el bloqueo de comunicaciones maliciosas y la segmentación de las redes pueden limitar la propagación. La eficacia de estas medidas dependería de cómo estuviera diseñado el malware y de la rapidez con que se identificara la amenaza.
El antecedente de Francia: cuando un ciberataque afecta a la refrigeración
La preocupación por los dispositivos conectados no se limita a los hogares. Los sistemas digitales también controlan infraestructuras comerciales e industriales cuya alteración puede tener consecuencias materiales.
Un incidente registrado en Francia durante la noche del 11 al 12 de octubre de 2026 afectó a sistemas de refrigeración y congelación de numerosos supermercados. Según la información difundida por Deutsche Welle, las temperaturas en algunas instalaciones llegaron a alcanzar los 50 grados Celsius, lo que provocó la pérdida de alimentos que requerían refrigeración y, en casos aislados, incendios y daños técnicos.
Los supermercados modernos utilizan controladores digitales para supervisar y regular sus instalaciones de refrigeración. Estos sistemas permiten vigilar las temperaturas y ajustar el funcionamiento de los equipos, pero también pueden representar un riesgo cuando cuentan con vulnerabilidades o protecciones insuficientes.
Entre las posibles causas examinadas se encontraba el uso de software de seguridad desactualizado, que habría podido facilitar el acceso de los atacantes. No obstante, las investigaciones sobre el incidente continuaban en curso y no se había establecido que se hubieran utilizado gusanos de inteligencia artificial.
El caso ilustra las consecuencias que puede tener la manipulación de sistemas conectados cuando estos controlan procesos esenciales. Una intrusión digital no necesariamente se queda en el robo de información o la interrupción de un servicio: también puede afectar la conservación de alimentos, los equipos industriales y la seguridad de las instalaciones.
La diferencia es que un ciberataque contra sistemas de refrigeración no demuestra por sí mismo la intervención de inteligencia artificial. Para establecer esa relación sería necesario contar con evidencia técnica que identificara el método utilizado por los responsables.
¿Qué pueden hacer los usuarios para proteger sus dispositivos inteligentes?
La expansión de los hogares inteligentes no significa que sea necesario dejar de utilizar estos aparatos, pero sí conviene tratarlos como equipos conectados que requieren mantenimiento y medidas de seguridad.
Una de las principales recomendaciones es instalar las actualizaciones del sistema operativo y del firmware que ofrecen los fabricantes. Estas actualizaciones pueden corregir vulnerabilidades que, de otro modo, permanecerían disponibles para posibles atacantes.
También es importante cambiar las contraseñas predeterminadas, utilizar claves únicas y robustas y activar la autenticación multifactor cuando esté disponible. Los usuarios deberían revisar qué dispositivos tienen acceso a internet, qué permisos conceden sus aplicaciones y si realmente necesitan mantener activadas todas las funciones de control remoto.
Otra medida útil consiste en desactivar los servicios y accesos que no se utilizan. Cuantas menos vías de entrada innecesarias permanezcan abiertas, menor será la superficie de ataque potencial. En viviendas con numerosos aparatos conectados, separar los dispositivos inteligentes de las computadoras y los teléfonos que contienen información sensible también puede ayudar a limitar los daños si alguno resulta comprometido.
Además, conviene comprobar durante cuánto tiempo el fabricante ofrece actualizaciones de seguridad. Un aparato que ya no recibe mantenimiento puede conservar vulnerabilidades sin corregir, incluso si continúa funcionando con normalidad.
Para las empresas, estas precauciones adquieren una importancia todavía mayor cuando los dispositivos conectados controlan procesos físicos, como la refrigeración, la climatización o los sistemas de acceso. Mantener inventarios de equipos, actualizar el software, limitar los privilegios y supervisar el tráfico de red son medidas fundamentales para reducir el riesgo.
Las autoridades francesas de ciberseguridad recomendaron, tras el incidente en los supermercados, actualizar periódicamente los dispositivos conectados y desactivar los accesos a internet que no sean necesarios.
La IA amplía las posibilidades de los ataques, pero no los vuelve inevitables
Los experimentos de Anthropic plantean una cuestión importante para el futuro de la ciberseguridad: las mismas capacidades que permiten a la inteligencia artificial resolver problemas, adaptarse a diferentes entornos y automatizar tareas también podrían utilizarse con fines maliciosos.
Si estas capacidades se incorporan a programas diseñados para explotar vulnerabilidades, los ataques podrían volverse más flexibles y requerir menos intervención humana. La posibilidad de distribuir el procesamiento entre equipos económicos también abre interrogantes sobre cómo podrían organizarse las redes de dispositivos comprometidos.
Sin embargo, los resultados experimentales no equivalen a demostrar que existe una epidemia de gusanos de IA en los hogares ni que cualquier aparato inteligente puede ser infectado de manera automática. Las condiciones de las pruebas, los permisos disponibles y las defensas de los dispositivos reales son factores decisivos para evaluar el riesgo.
El desafío consiste en anticiparse a una tecnología que podría cambiar la forma en que se desarrollan y ejecutan algunos ciberataques. Para los fabricantes, esto implica incorporar la seguridad desde el diseño y ofrecer actualizaciones oportunas. Para los usuarios y las empresas, significa mantener los equipos protegidos, limitar las conexiones innecesarias y no confundir la comodidad de tener todo conectado con la ausencia de riesgos.
En un mundo donde una aspiradora, un televisor o un sistema de refrigeración pueden comunicarse con servicios digitales, la seguridad informática deja de ser un asunto exclusivo de computadoras y teléfonos. También se convierte en una condición esencial para proteger los objetos cotidianos y las infraestructuras de las que depende la vida diaria.

Deja tu opinión