
Ciberseguridad para negocios: cuatro hábitos que reducen riesgos
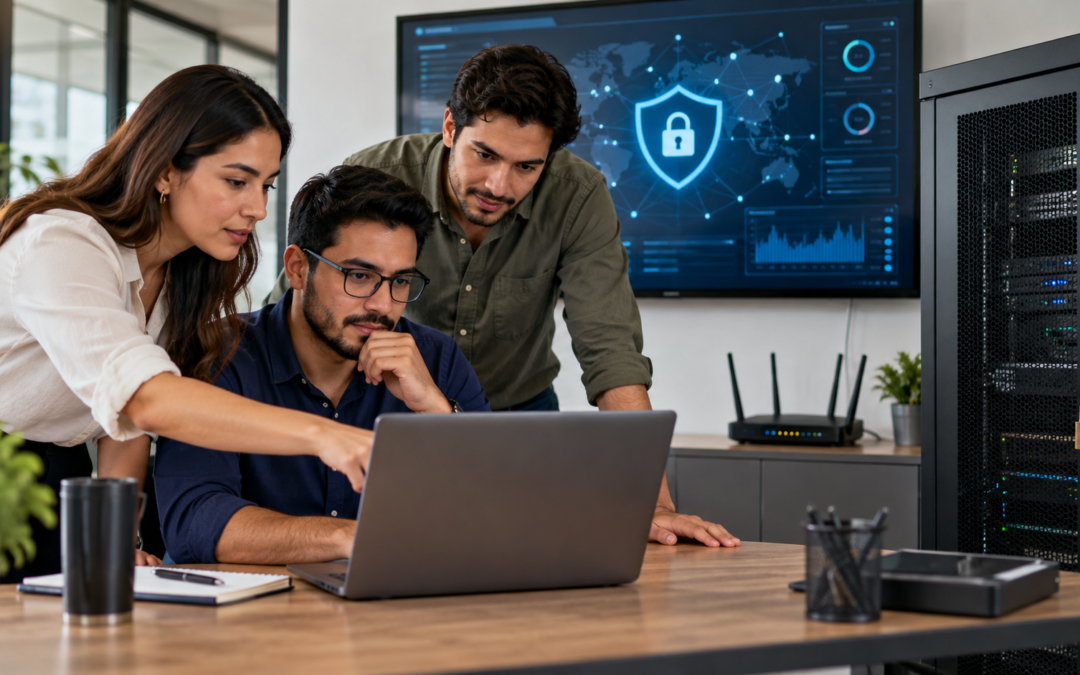
Una empresa pequeña puede depender del correo, la facturación, la banca y un sistema de inventario. Si una cuenta se compromete, el problema puede interrumpir operaciones o exponer información de clientes y trabajadores.
Activa autenticación multifactor en correo, accesos administrativos y servicios de pago. Una clave robada no debería bastar para entrar; elige el método más resistente al phishing que permita cada proveedor.
Mantén sistemas, aplicaciones y equipos actualizados. Las actualizaciones corrigen fallas conocidas, aunque deben instalarse desde canales legítimos y en un proceso que no interrumpa una operación crítica sin preparación.
Programa respaldos de archivos importantes y verifica que puedan restaurarse. Una copia conectada permanentemente a la red puede verse afectada por el mismo incidente que daña los archivos originales.
Acuerda cómo reportar un correo sospechoso o un error de seguridad y evita culpar a la persona que avisa. Una respuesta rápida puede contener el problema; ocultar un clic accidental suele retrasar la recuperación.
Limita los permisos según las funciones de cada puesto y retira accesos cuando dejan de necesitarse. Un inventario de cuentas, dispositivos y proveedores facilita saber quién puede consultar datos o modificar sistemas.
CISA recomienda MFA, prevención de phishing, contraseñas seguras y actualización de software entre los hábitos básicos para pequeñas empresas. La guía es informativa; cada negocio debe adaptarla a sus sistemas: consulta los recursos para empresas.
Un plan breve puede asignar a quién llamar, cómo aislar un equipo y quién notificará a clientes o proveedores. Ensayar esos pasos cuando todo funciona ayuda a evitar decisiones improvisadas durante un incidente.
Deja tu opinión